Podvodná SMS prišla do toho istého vlákna ako pravé kódy od Apple. Rozobrali sme, čo čaká za odkazom
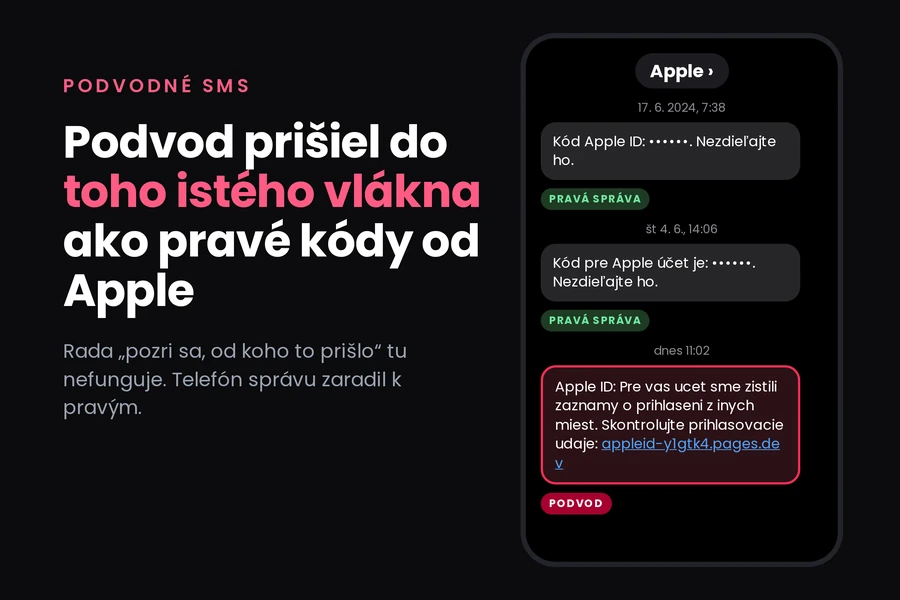
Snímky obrazovky a rozbor: tiptech.sk podľa skutočnej SMS z 20. 10. 2026
Dnes o 11:02 prišla na náš firemný telefón SMS o tom, že k účtu Apple ID niekto pristupoval z iných miest, a s odkazom na overenie prihlasovacích údajov. Nič neobvyklé, takých chodia tisíce.
Neobvyklé bolo, kde sa objavila.
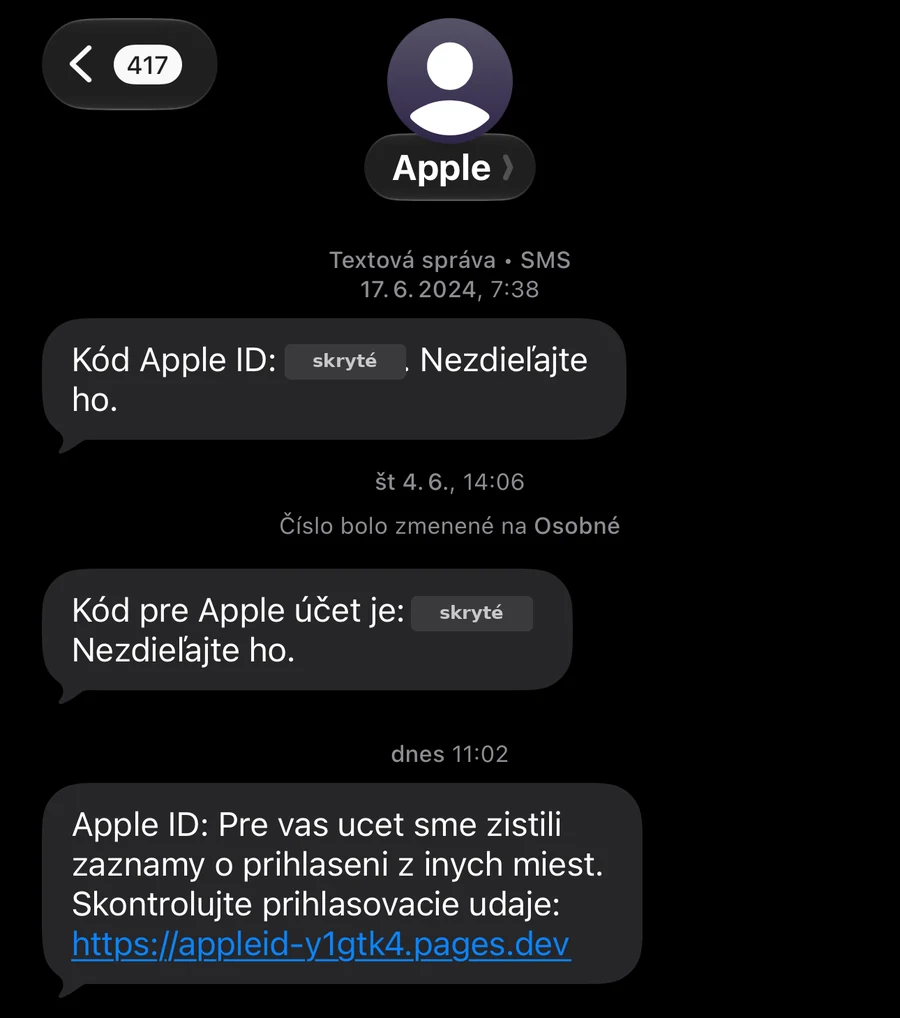
Hore vo vlákne sú dva skutočné overovacie kódy, ktoré v minulosti poslal Apple. Dole, v tom istom vlákne, pod tým istým menom odosielateľa, je dnešná podvodná správa. Telefón ich zaradil k sebe, pretože odosielateľ sa volá rovnako.
Toto je dôležité, lebo najčastejšia rada pri podvodných správach znie „pozrite sa, od koho prišla“. Tu by vás neposunula nikam. Meno odosielateľa sa pri hromadných SMS zadáva ako obyčajný text a útočník si tam napísal Apple. Telefón nemá ako zistiť, že za tým istým menom je tentoraz niekto iný, takže správu poslušne priradí k pravým.
Rozhodli sme sa teda pozrieť, čo za tým odkazom naozaj je. To, čo sme našli, je o dosť prepracovanejšie, než sme čakali, a vysvetľuje to, prečo pri tomto type podvodu nestačí spoľahnúť sa na dvojfaktorové overenie.
Čo v tej správe nesedí
Samotný text vyzerá takto:
Apple ID: Pre vas ucet sme zistili zaznamy o prihlaseni z inych miest. Skontrolujte prihlasovacie udaje:
appleid-y1gtk4.pages.dev
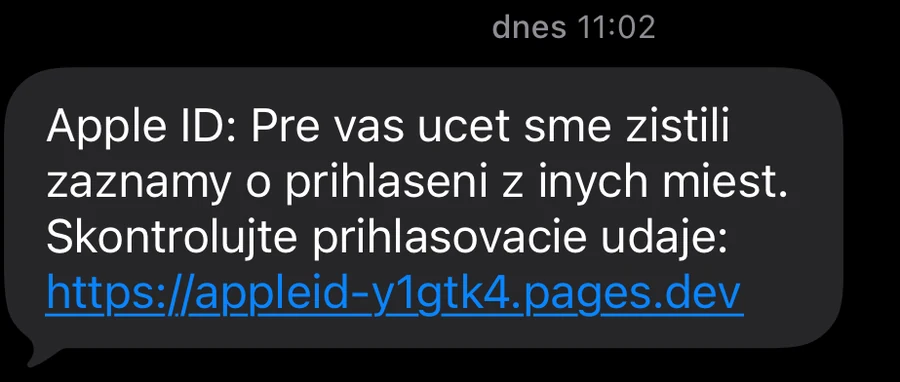
Dve veci sú vidieť bez akéhokoľvek skúmania.
Chýbajú diakritické znamienka. Pravé správy vo vlákne nad ňou znejú „Kód Apple ID: …. Nezdieľajte ho.“ s mäkčeňmi aj dĺžňami. Podvodná je celá bez nich. Je to drobnosť, ale pri rozosielaní z cudzieho systému býva prvá, ktorá vypadne.
Doména nie je Apple. Koncovka pages.dev patrí bezplatnému hostingu na publikovanie stránok. Ktokoľvek si tam za pár minút zriadi adresu s náhodným reťazcom, presne ako appleid-y1gtk4. Apple svoje prihlasovanie prevádzkuje na apple.com a icloud.com, nie na cudzom hostingu. Čokoľvek pred prvou lomkou, čo nekončí na apple.com, je iný web, nech je v tom slovo apple koľkokrát chce.
Z počítača sa stránka ani neukáže
Prvý pokus skončil prekvapením. Keď sme adresu otvorili z počítača, server nás presmeroval na skutočný icloud.com. Žiadna podvodná stránka, len prestup na pravý web Apple.
Skúsili sme to znova a predstavili sme sa ako telefón s iOS. Vtedy sa stránka načítala.
z počítača  ->  HTTP 302, presmerovanie na https://www.icloud.com
z iPhonu    ->  HTTP 200, podvodná stránka
Toto sa volá maskovanie a je to premyslená poistka. Automatické kontroly, ktoré takéto adresy preverujú, aj zvedavý človek pri počítači uvidia nevinné presmerovanie na Apple. Obeť s telefónom v ruke uvidí podvod. Stránka tak prežije dlhšie, než keby ju ukazovala každému.
Druhá vrstva prišla hneď za ňou. Stránka pri načítaní zadá prehliadaču počtovú úlohu, ktorú treba vyriešiť, a až potom pustí ďalej. Bežný prehliadač ju zvládne za zlomok sekundy a návštevník si ju ani nevšimne, jednoduchý automat na preverovanie odkazov sa cez ňu nedostane. Doriešili sme ju a dostali sa na samotnú stránku.
Kópia prihlásenia k Apple účtu
Za bránou je verná napodobenina prihlasovacej stránky Apple. Pýta e-mail alebo telefónne číslo a heslo, má aj voľbu zapamätať si prihlásenie a odkaz na zabudnuté heslo. Dole je skopírovaná pätička Apple vrátane odkazov na ochranu súkromia a podmienky používania.
Vernosť nie je náhodná. Stránka si obrázky, písma a časť kódu sťahuje priamo zo serverov Apple, konkrétne z appleid.cdn-apple.com. Nejde teda o fotku prihlasovacieho okna, ale o funkčnú kópiu, ktorá používa originálne grafické prvky.
Jeden detail z nej vypadol. Titulok stránky, teda text, ktorý sa zobrazuje v karte prehliadača, je v čínštine a v preklade znamená „Obnovte svoj účet Apple“. Komentáre v zdrojovom kóde sú rovnako v čínštine, napočítali sme ich vyše päťtisíc znakov. Je to hotová súprava, ktorú niekto napísal a ďalej šíri, nie jednorazová stránka postavená na kolene.
Čo sa deje po zadaní hesla
A tu sa to stáva zaujímavým. Zo zdrojového kódu sa dá prečítať celý scenár, ktorý má s obeťou prebehnúť, vrátane jednotlivých krokov a toho, kedy sa ktorý ukáže.
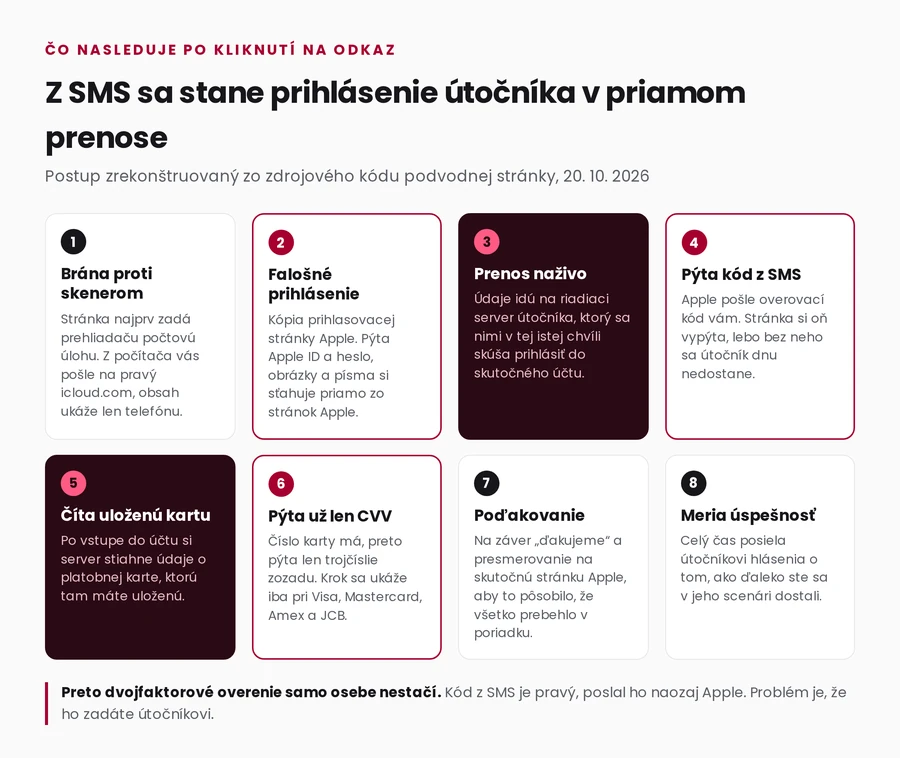
Podstatné je, že stránka nezbiera heslá do súboru, ktorý si niekto neskôr pozrie. Údaje posiela na riadiaci server, ktorý sa s nimi okamžite skúša prihlásiť do skutočného účtu. Stránka sa potom pýta na to, čo útočníkovi práve chýba, a čaká na pokyn, ako ďalej.
Preto v nej nájdete krok na overovací kód z SMS. Keď sa útočník pokúsi prihlásiť, Apple pošle kód vám, úplne pravý. Stránka si ho vzápätí vypýta, vy ho zadáte v presvedčení, že potvrdzujete svoje prihlásenie, a útočník je v účte.
Toto je presne ten bod, ktorý sa oplatí povedať nahlas: dvojfaktorové overenie vás pred týmto samo osebe nezachráni. Kód nikto nelámal ani neukradol z telefónu. Dostali ste ho vy a dobrovoľne ste ho prepísali na cudziu stránku. Pred týmto chráni až prihlasovací kľúč alebo fyzický bezpečnostný kľúč, pretože tie sú naviazané na skutočnú adresu Apple a na podvodnej stránke jednoducho nefungujú.
Potom príde otázka na kartu
Najnepríjemnejšia časť je až za tým. V kóde je krok, ktorý sa volá overenie CVV, teda trojčíslia zozadu platobnej karty. A je k nemu poznámka, ktorá presne hovorí, kedy sa má ukázať: až keď serverová časť stiahne z účtu údaje o uloženej karte, a len vtedy, ak ide o Visa, Mastercard, American Express alebo JCB. Pri inej karte alebo keď v účte žiadna nie je, obeť rovno pokračuje na ďakovnú stránku.
Inými slovami: číslo karty útočník v tej chvíli už má, lebo si ho prečítal priamo z vášho účtu. Nepýta sa naň. Pýta si posledný údaj, ktorý mu chýba na to, aby sa kartou dalo zaplatiť. A pôsobí to pritom ako nevinné dopytovanie, keďže číslo karty už „pozná“.
Na konci je poďakovanie a presmerovanie na skutočnú stránku Apple. Obeť zostane s pocitom, že si niečo overila a je po všetkom.
Celý čas pritom stránka hlási útočníkovi, ako ďaleko sa človek dostal, či na stránke zostal a či scenár prebehol celý. Má to zabudovanú štatistiku úspešnosti.
Čo s tým, ak vám taká SMS príde
Neklikajte a správu zmažte. Keď chcete mať istotu o svojom účte, otvorte si nastavenia na zariadení alebo stránku Apple, ktorú si napíšete sami. Nikdy nie odkaz zo správy, ani keď vyzerá rozumne.
Overte si to tam, kde to má zmysel. Na iPhone nájdete v nastaveniach pod svojím menom zoznam zariadení, ktoré sú do účtu prihlásené. Ak vás niekto naozaj niekam prihlásil, uvidíte to tam, a nie v SMS.
Nedajte sa pomýliť vláknom. To, že správa pristála medzi pravými, nie je dôkaz ničoho. Je to len zhoda mena odosielateľa.
Ak ste už zadali heslo, urobte v tomto poradí:
- Zmeňte heslo k Apple ID priamo v nastaveniach zariadenia. Ak sa vám to nedarí, lebo ste už z účtu vyhodení, použite stránku na obnovu účtu Apple, ktorú si otvoríte sami.
- Prejdite zoznam prihlásených zariadení a všetko neznáme odhláste.
- Skontrolujte dôveryhodné telefónne čísla v nastaveniach dvojfaktorového overenia. Útočníci si tam pridávajú svoje, aby im kódy chodili aj po zmene hesla.
- Pozrite karty v Apple Pay a odstráňte tie, ktoré tam nemajú byť.
- Ak ste zadali aj CVV, volajte do banky a kartu dajte zablokovať. Toto neodkladajte na ráno.
- Zvážte prihlasovací kľúč namiesto hesla. Pri tomto type útoku je to jediná vec, ktorá spoľahlivo zaberie.
A nahláste to. Podvodnú správu prepošlite Apple na reportphishing@apple.com, stránku nahláste jej poskytovateľovi hostingu. Trvá to minútu a skracuje to životnosť stránky ďalším ľuďom.
Prečo to píšeme takto podrobne
Pretože táto vlna nie je o neopatrnosti. Správa prišla do dôveryhodného vlákna, stránka je kópia pravej, načítava si grafiku priamo od Apple, pred kontrolami sa skrýva a pýta si presne tie údaje, ktoré by pri skutočnom overovaní dávali zmysel, v poradí, v akom by dávali zmysel. Človek, ktorý na to naletí, nie je hlúpy. Je to pripravené tak, aby to vyzeralo správne.
Jediné miesto, kde sa reťaz dá spoľahlivo pretrhnúť, je úplne na začiatku: neprihlasujte sa nikde cez odkaz, ktorý vám prišiel. Všetko ostatné je už len pretek, ktorý vediete s niekým, kto si to premyslel dopredu.
Ak si chcete podobné správy vedieť preveriť aj vo všeobecnosti, rozoberáme to v článku o tom, ako spoznať podvodné správy, a konkrétne pri Apple sme porovnávali pravý a podvodný e-mail v článku Dva e-maily od „Apple“ v jeden deň.
Niekto vo firme klikol a teraz neviete, čo všetko je ohrozené?
Pomôžeme zistiť rozsah, zabezpečiť účty a nastaviť prihlasovanie tak, aby podobný odkaz nabudúce neznamenal nič. Pre domácnosti aj firmy na Liptove, inde na diaľku.
Ozvite sa námOverenie a zdroje. Vychádzame z SMS doručenej 20. 10. 2026 o 11:02 a z obsahu podvodnej stránky, ktorý sme v ten istý deň stiahli a prečítali. Overovacie kódy na snímke obrazovky sme zakryli, hoci sú dávno neplatné. Priebeh útoku je zrekonštruovaný zo zdrojového kódu stránky, žiadne prihlasovacie údaje sme nezadávali, takže kroky po zadaní hesla opisujeme tak, ako sú naprogramované, nie ako sme ich sami prešli. Adresu podvodnej stránky uvádzame zámerne bez funkčného odkazu, aby na ňu nebolo možné kliknúť.
Tento článok je súčasťou prehľadu Kybernetická bezpečnosť.
Komentáre a otázky 1
Diskutujeme vecne. Reklamu, odkazy na iné služby, vulgarizmy a osobné útoky nezverejníme. Nezverejňujeme ani príspevky s osobnými údajmi tretích osôb.
Časté otázky
Prišla mi SMS o prihlásení k Apple ID z iných miest. Je pravá?
Ako mohla podvodná správa prísť do toho istého vlákna ako skutočné kódy od Apple?
Ochráni ma dvojfaktorové overenie, keď na taký odkaz kliknem?
Prečo by odo mňa Apple chcel CVV z karty?
Klikol som na odkaz a zadal heslo. Čo mám robiť?
Prečo sa mi tá stránka v počítači neotvorila?
Komu to mám nahlásiť?
Potrebujete pomoc s IT?
Postaráme sa o vaše počítače, siete aj bezpečnosť - pre firmy aj domácnosti na Liptove.
Kontaktujte nás