Falošná SMS od GLS: prešli sme podvodnú stránku do konca a toto robí s vašimi údajmi
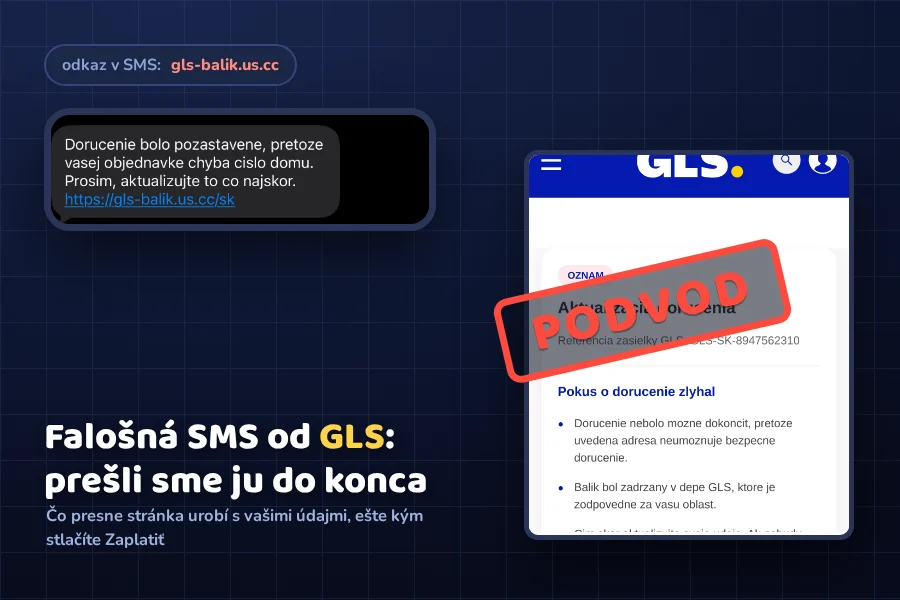
Foto: tiptech.sk (skutočná SMS a snímky podvodnej stránky z 13. 10. 2026)
Dnes popoludní prišla na jedno z našich čísel SMS v mene GLS: doručenie je vraj pozastavené, lebo objednávke chýba číslo domu. Odkaz vedie na gls-balik.us.cc. Je to podvod a je nebezpečnejší, než sa zdá. Prešli sme tú stránku až na koniec s vymyslenými údajmi a ukážeme vám, čo presne robí.
Ako správa vyzerá
Text je stručný: „Dorucenie bolo pozastavene, pretoze vasej objednavke chyba cislo domu. Prosim, aktualizujte to co najskor." a odkaz. Žiadne číslo zásielky, žiadny e-shop, žiadne meno. Zato je tam presne to, čo na človeka funguje: balík na ceste a drobnosť, ktorú treba rýchlo opraviť.
Prečo pôsobí tak dôveryhodne
Táto správa má tri veci, ktoré bežný phishing nemá.
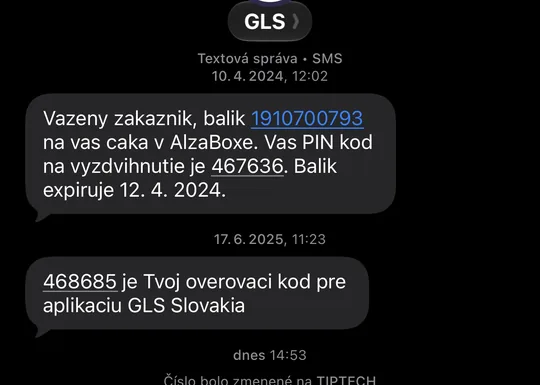
Pristála medzi pravé správy. Vo vlákne sú staršie skutočné SMS od GLS, vrátane PIN kódu na vyzdvihnutie balíka a overovacieho kódu do aplikácie. Podvodník podvrhol takzvané alfanumerické sender ID, teda meno odosielateľa namiesto čísla. Telefón zoskupuje správy podľa tohto mena, takže falošná správa sa zaradí k pravým. Odosielateľ SMS nie je dôkaz o ničom.
Má platný certifikát a visiaci zámok. Stránka beží na HTTPS s certifikátom od Let’s Encrypt. Zámok v prehliadači znamená len to, že spojenie je šifrované, nie že je stránka dôveryhodná. Certifikát pre túto doménu bol vydaný v ten istý deň ráno, pár hodín pred rozosielaním správ.
Je to presná kópia. Stránka vyzerá ako skutočné GLS vrátane modrej hlavičky, loga, pätičky s odkazmi a časovej osi zásielky.
Krok 1: oznam o zadržanom balíku
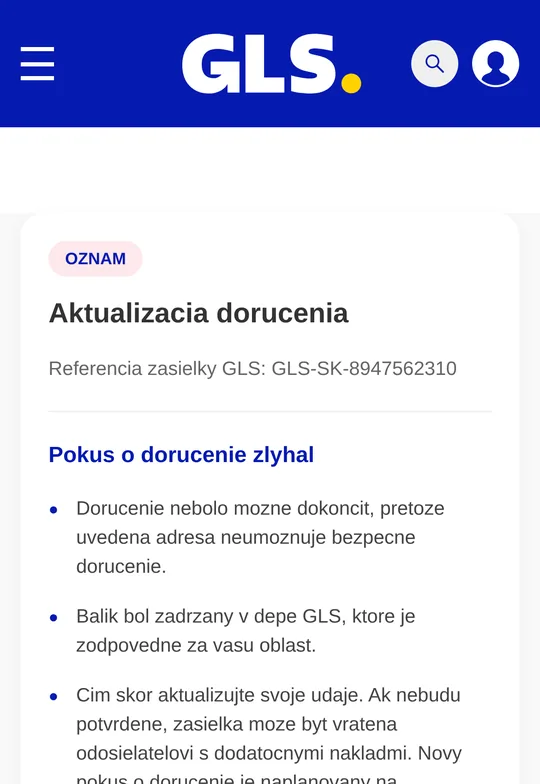
Po otvorení odkazu stránka tvrdí, že pokus o doručenie zlyhal a balík je zadržaný v depe. Nechýba referencia zásielky v tvare GLS-SK-8947562310 ani kompletná časová os: štítok vytvorený, prevzaté, v preprave, doručené do depa, na doručenie, výnimka pri doručení. Všetko vymyslené, ale pôsobí to ako skutočný sledovací systém.
Dole je jediné tlačidlo: Aktualizovat dorucovaciu adresu, s upokojujúcou vetou, že to potrvá menej ako dve minúty.
Krok 2: adresa, telefón a e-mail
Druhá obrazovka pýta celé meno, adresu, mesto, kraj, PSČ, telefónne číslo a e-mail. Vyplnili sme vymyslené údaje a sledovali, čo stránka posiela na server. A tu je najdôležitejšie zistenie celého článku.
Stránka neodosiela formulár až po kliknutí na tlačidlo. Posiela každé políčko samostatne, hneď ako doň prestanete písať. V sieťovej komunikácii sme videli jednu požiadavku za druhou:
{"content":{"type":"input_address","key":"fullName","text":"Testovaci Testovac"}}
{"content":{"type":"input_address","key":"address","text":"Vymyslena ulica 123"}}
{"content":{"type":"input_address","key":"phone","text":"0900000000"}}
{"content":{"type":"input_address","key":"email","text":"test.neexistuje@example.com"}}
Znamená to, že aj keď si to na polceste rozmyslíte a stránku zavriete, podvodník už má všetko, čo ste stihli napísať. Žiadne „nestlačil som odoslať, takže sa nič nestalo".
Krok 3: poplatok 1,39 € a údaje z karty
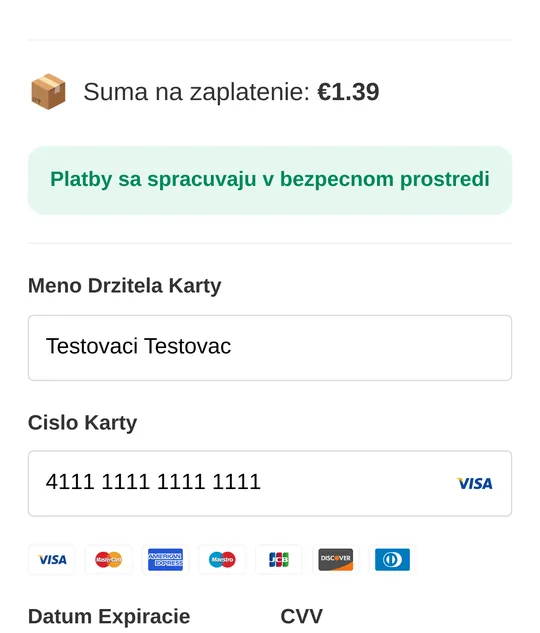
Po odoslaní adresy príde to hlavné: príspevok za opätovné doručenie 1,39 €. Stránka žiada meno držiteľa karty, číslo karty, dátum platnosti a CVV. Pre istotu dodáva, že „vaše údaje sú chránené šifrovaním AES-256" a ukazuje logá všetkých kartových schém.
Zadali sme neexistujúce testovacie číslo karty a opäť sledovali komunikáciu. Výsledok je rovnaký ako pri adrese:
{"content":{"type":"input_card","key":"cardNumber","text":"4111111111111111"}}
{"content":{"type":"input_card","key":"expires","text":"12/30"}}
{"content":{"type":"input_card","key":"cvv","text":"123"}}
Číslo karty, platnosť aj CVV odišli útočníkovi ešte predtým, než sme stlačili Zaplatiť.
Po kliknutí na tlačidlo sa stránka zasekla v čakaní. To je pri týchto podvodoch bežné: na druhej strane sedí človek alebo skript, ktorý údaje v reálnom čase skúša zadať do skutočnej platobnej brány. Podľa toho, čo mu banka vráti, vám stránka o chvíľu ukáže ďalší krok, najčastejšie výzvu zadať kód, ktorý vám práve prišiel z banky.
Čo sa stane potom
Tých 1,39 € je návnada. Skutočný cieľ býva jeden z týchto:
- Pridanie vašej karty do mobilnej peňaženky útočníka. Pri registrácii karty do Apple Pay alebo Google Pay posiela banka overovací kód. Ak ho zadáte na falošnej stránke alebo nadiktujete do telefónu, útočník má vašu kartu vo svojom zariadení a platí ňou v obchodoch bez PIN. Pred týmto postupom varujú aj slovenské banky.
- Opakované platby. Suma 1,39 € prejde ako jednorazová, ale v drobnom texte býva skrytý súhlas s predplatným. Potom z karty odchádzajú desiatky eur mesačne.
- Predaj údajov ďalej. Meno, adresa, telefón a e-mail sú samy osebe tovar. Vo väčšom balíku sa predávajú ďalším podvodníkom, ktorí vám o pár dní zavolajú „z banky" a budú pôsobiť veľmi presvedčivo, lebo o vás budú vedieť viac než cudzí človek.
Čo sme o stránke zistili
| Čo sme overili | Zistenie |
|---|---|
| Doména v odkaze | gls-balik.us.cc, teda podstrčené slovo gls pred cudziu doménu us.cc |
| Skutočná doména GLS | gls-group.com, slovenská sekcia gls-group.com/SK/sk/ |
| Certifikát HTTPS | Let’s Encrypt, vydaný v deň útoku ráno, platný 90 dní |
| Server | IP vo Frankfurte, sieť ázijského cloudového poskytovateľa |
| Správanie formulára | každé políčko sa odosiela priebežne počas písania, nie až po odoslaní |
| Pýtaná suma | 1,39 € |
| Pýtané údaje | meno, adresa, mesto, kraj, PSČ, telefón, e-mail, číslo karty, platnosť, CVV |
Doména tretieho rádu pod us.cc je typický znak. Takéto subdomény sa dajú získať lacno a rýchlo, útočník ich strieda po každej vlne a pôvodnú nechá zomrieť. Práve preto nemá zmysel učiť sa konkrétne adresy naspamäť, zapamätajte si radšej pravidlo: za poslednou bodkou pred prvou lomkou musí byť doména firmy, nie jej meno niekde v strede.
Ako to spoznáte o päť sekúnd
- Pozrite sa na doménu, nie na text. V
gls-balik.us.ccje skutočnou doménouus.cc. GLS mágls-group.com. - Čakáte vôbec balík? Ak nie, je to podvod. Ak áno, otvorte si sledovanie priamo v e-shope alebo v aplikácii dopravcu.
- Chýba diakritika a konkrétnosti. Žiadne číslo objednávky, žiaden e-shop, žiadne vaše meno.
- Žiada peniaze alebo kartu. Dopravca rieši doplatky pri dverách alebo vo svojej aplikácii, nie cez odkaz v SMS.
- Tlačí na čas. „Čo najskôr", „zajtra posledný pokus", „zásielka bude vrátená s dodatočnými nákladmi".
Čo robiť, ak ste už údaje zadali
- Zablokujte kartu. V aplikácii banky to zvládnete za pár sekúnd, inak volajte nonstop linku banky. Rýchlosť je dôležitejšia než všetko ostatné.
- Nepotvrdzujte žiadne kódy a notifikácie. Ak vám príde SMS s overovacím kódom alebo výzva v aplikácii banky, nepotvrdzujte ju a nikomu kód nediktujte, ani keď sa predstaví ako pracovník banky či polície.
- Skontrolujte pohyby a reklamujte. Neoprávnené platby nahláste banke, pri rýchlej reakcii sa dajú vrátiť.
- Nahláste podvod. Políciu informujte cez ktorúkoľvek služobňu a podvodnú stránku pošlite GLS na adresu security@gls-group.com, aby mohli varovať ďalších.
- Prepnite si limity. Nastavte si nižší limit na internetové platby, prípadne si v banke vytvorte virtuálnu kartu len na nákupy na internete.
Ak ste zadali len adresu a kartu nie, karta je v bezpečí, ale pripravte sa na to, že vás budú skúšať ďalej. Viac o tom, ako takéto telefonáty prebiehajú, sme písali v článku o podvodníkoch, ktorí volajú z banky.
Ako sa chrániť dopredu
- Nikdy neklikajte na odkazy v správach o zásielkach. Aplikáciu dopravcu alebo e-shop si otvorte sami.
- Majte na internetové platby oddelenú kartu s nízkym limitom alebo virtuálnu kartu, ktorú viete jedným klikom zrušiť.
- Zapnite si notifikácie o každej transakcii. O pokuse sa dozviete v tej istej sekunde.
- Nikdy nikomu nediktujte kódy z SMS. Banka ani kuriér vás o ne nikdy nepožiada.
- Varujte rodinu. Táto vlna chodí na tisíce čísel naraz a najviac doplácajú ľudia, ktorí balík naozaj čakajú.
Podobné správy chodia aj v mene iných firiem. Rozobrali sme už podvodnú SMS od ZSE o prerušení elektriny, falošnú pokutu v mene polície aj podvod s diaľničnou známkou. Princíp je vždy rovnaký a rovnaká je aj obrana: overte si to sami, mimo tej správy. Ak podobná vec príde e-mailom, správu si viete preveriť naším detektorom podvodných e-mailov priamo v prehliadači.
Záver
SMS „chýba číslo domu" s odkazom na gls-balik.us.cc je phishing na údaje z platobnej karty. Je dobre urobený: votrie sa do vlákna s pravými správami od GLS, beží na HTTPS a vyzerá ako skutočná stránka dopravcu. Overili sme, že všetko, čo do nej napíšete, odchádza útočníkovi priebežne počas písania, takže zavrieť stránku na polceste nestačí. Poplatok 1,39 € je zámienka, ide o kartu a o overovací kód z banky. Ak ste údaje zadali, blokujte kartu hneď a nepotvrdzujte žiadne kódy. A pošlite tento článok ďalej, chráni lepšie než akýkoľvek antivírus.
Klikli ste, alebo si nie ste istí?
Poradíme, čo robiť ďalej, skontrolujeme zariadenie a pomôžeme zabezpečiť účty. Pre domácnosti aj firmy na Liptove, inde na diaľku.
Chcem pomocZdroje a overenie. Oficiálne bezpečnostné upozornenie dopravcu nájdete na stránke GLS security advice, kde GLS uvádza, že nikdy nežiada platby za tovar cez e-mail, platobnú kartu ani prevodom, a podvody treba hlásiť na security@gls-group.com. Česká pobočka má rovnaké upozornenie aj po česky na stránke Podvodné zprávy. Na postup s pridávaním kradnutých kariet do mobilných peňaženiek a na kódy z bankových SMS upozorňujú aj slovenské banky, napríklad Tatra banka. Technické zistenia v článku pochádzajú z našej vlastnej analýzy stránky z 13. 10. 2026, ktorú sme prechádzali výhradne s vymyslenými údajmi.
Tento článok je súčasťou prehľadu Kybernetická bezpečnosť.
Komentáre a otázky 2
Diskutujeme vecne. Reklamu, odkazy na iné služby, vulgarizmy a osobné útoky nezverejníme. Nezverejňujeme ani príspevky s osobnými údajmi tretích osôb.
Časté otázky
Posiela GLS SMS s odkazom na doplnenie adresy a poplatkom?
Ako spoznám, že SMS o balíku je podvod?
Prečo mi podvodná SMS prišla v tom istom vlákne ako staré pravé správy od GLS?
Zadal som na falošnej stránke adresu, ale kartu už nie. Hrozí mi niečo?
Zadal som údaje platobnej karty. Čo mám robiť hneď teraz?
Prečo podvodníci pýtajú len 1,39 €?
Ako sa pred takými správami chrániť?
Potrebujete pomoc s IT?
Postaráme sa o vaše počítače, siete aj bezpečnosť - pre firmy aj domácnosti na Liptove.
Kontaktujte nás