E-mail od „Instagramu“ o porušení ochranných známok je podvod. Takto sme ho rozobrali
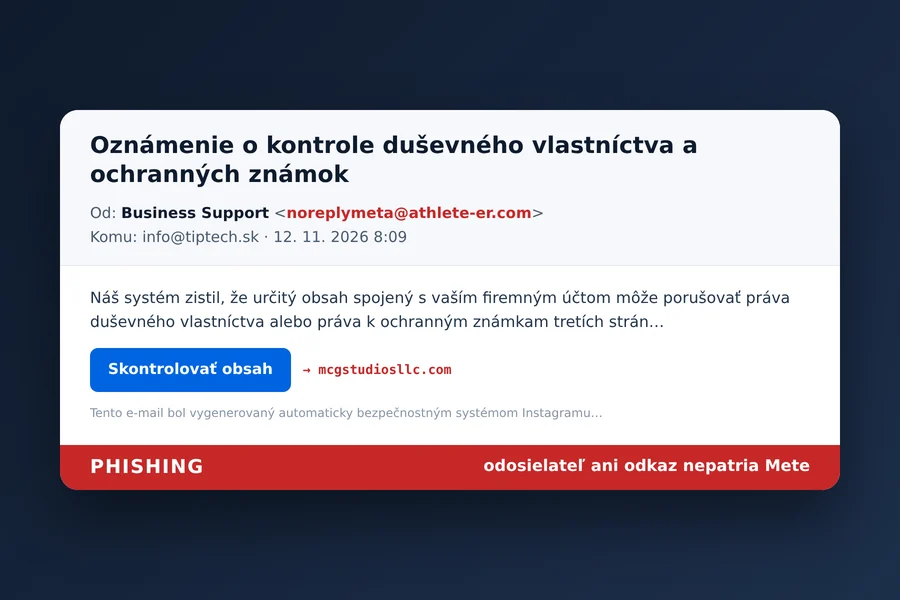
E-mail tak, ako prišiel 12. 11. 2026 na info@tiptech.sk. Odkaz sme v obrázku nechali len ako text.
Na našu firemnú adresu info@tiptech.sk prišiel dnes ráno o 8:09 e-mail s predmetom „Oznámenie o kontrole duševného vlastníctva a ochranných známok“. Odosielateľ sa volá Business Support, hore je logo Mety a pod textom podpis Instagramu s adresou Meta Platforms v Kalifornii. Celé je to po slovensky a bez chýb.
Píšu toto:
Náš systém zistil, že určitý obsah spojený s vaším firemným účtom môže porušovať práva duševného vlastníctva alebo práva k ochranným známkam tretích strán. Z tohto dôvodu sa dotknutý obsah momentálne kontroluje, aby sa zabezpečil súlad s platnými pravidlami.
Ďalej, že sa to môže týkať stránok, reklamných kampaní aj ďalších obchodných aktivít, a že ak ide o omyl, môžeme požiadať o opätovné preskúmanie. Na to slúži jediné tlačidlo v e-maile: „Skontrolovať obsah“.
Na prvý pohľad nič nepýtajú, nevyhrážajú sa zmazaním účtu ani nestanovujú lehotu. Práve preto je tento e-mail nebezpečnejší než hrubé podvody s pravopisnými chybami. Je to však phishing a jeho cieľom je dostať sa do vášho účtu na Instagrame a cez neho k firemnej stránke a reklamám.
Čo e-mail prezradil
Odosielateľ nie je Meta. Adresa noreplymeta@athlete-er.com len obsahuje slovo „meta“. Doménu athlete-er.com si niekto zaregistroval 1. októbra 2026 u nemeckého registrátora IONOS. Nemá webovú stránku ani poštový server, takže na ňu nemôžete ani odpísať. Logo Mety si e-mail načítava priamo zo servera Facebooku, takže vyzerá úplne pravé. Meta podľa svojho pomocníka píše z domén support.facebook.com, support.instagram.com, facebookmail.com, mail.instagram.com a global.metamail.com.
Správu poslal Amazon, nie Instagram. V hlavičkách je vidieť, že e-mail odišiel cez službu Amazon SES z írskeho dátového centra. Je to bežná služba na hromadné rozosielanie, ktorú si môže zaplatiť ktokoľvek. Kontroly SPF a DKIM preto prešli, lenže overili len to, že správu naozaj odoslal Amazon. O tom, kto ju napísal a či je pravdivá, nepovedia nič. Viac o týchto kontrolách píšeme v článku o zabezpečení firemného e-mailu cez SPF, DKIM a DMARC.
Odkaz vedie na úplne cudziu stránku. Tlačidlo „Skontrolovať obsah“ neotvára instagram.com ani facebook.com, ale doménu mcgstudiosllc.com, ktorá s Metou nemá nič spoločné. Zaregistrovaná bola pred rokom a o pár dní jej vyprší. Stránka sa navonok tvári ako Meta, v názve má „Prebieha bezpečnostná kontrola“, a návštevníka hneď posiela ďalej. Tam sme už nešli a neodporúčame to ani vám.
Náš poštový filter ho tentoraz pustil. Správa dostala skóre 4,68 z 15 a skončila v doručenej pošte. Filter síce zaznamenal, že doména odosielateľa nemá poštový server, ale dobrá povesť Amazonu a prejdené kontroly ju posunuli pod hranicu spamu. Pri nedávnom doménovom scame z „čínskeho registra“ mal filter ľahšiu prácu, skóre 11,2. Tento e-mail ukazuje, prečo sa na filter nedá spoliehať úplne.
Prečo práve „porušenie ochranných známok“
Sťažnosti na autorské práva a ochranné známky sú pre firmy na sociálnych sieťach citlivá vec. Účet s viacerými sťažnosťami môže Instagram obmedziť alebo zablokovať. Bezpečnostná firma Malwarebytes v septembri 2026 upozornila, že podvodníci zneužívajú aj skutočný systém sťažností: podajú falošné nahlásenia, Instagram účet pozastaví a oni potom od majiteľa pýtajú peniaze za stiahnutie sťažnosti.
E-mail ako tento stavia na rovnakom strachu, len to robí jednoduchšie. Netreba nič nahlasovať, stačí presvedčiť správcu firemného účtu, aby sa „pre istotu“ prihlásil a vec si skontroloval. Takéto kampane opisuje napríklad bezpečnostná firma Cofense: falošná stránka po hesle pýta aj kód z dvojstupňového overenia a útočník ho hneď použije. Zabezpečenie účtu tak obíde a do účtu sa prihlási skôr, ako kód prestane platiť.
O firemný účet na Instagrame pritom nejde len kvôli príspevkom. Býva prepojený s facebookovou stránkou a s reklamným účtom, na ktorom je platobná karta.
Ako si overíte, či vám Instagram naozaj písal
Neklikajte na odkaz v e-maile. Otvorte aplikáciu Instagram alebo napíšte instagram.com do prehliadača sami.
Pozrite si zoznam e-mailov od Instagramu. V nastaveniach, v Centre účtov v časti o hesle a zabezpečení, je zoznam nedávnych e-mailov, ktoré vám Instagram poslal za posledných 14 dní. Bezpečnostné správy sú zvlášť a ostatné zvlášť. Ak tam e-mail nie je, Instagram ho neposlal. Rovnakú kontrolu ponúka aj Facebook.
Skontrolujte stav účtu priamo v aplikácii. Skutočné obmedzenia a sťažnosti na autorské práva nájdete v nastaveniach v stave účtu. Ak tam nič nie je, nie je čo riešiť.
Čo s takým e-mailom robiť
Označte ho ako spam a zmažte. Ak chcete, pošlite ho najprv Instagramu na phish@instagram.com.
Ak ste už klikli a zadali heslo, zmeňte ho hneď v aplikácii, odhláste ostatné zariadenia a skontrolujte, či v účte nepribudol iný e-mail alebo telefón. Ak ste zadali aj overovací kód, berte to tak, že útočník sa mohol prihlásiť. Postup krok za krokom nájdete v článku Čo robiť, keď vám hacknú účet.
Zabezpečte firemné účty dopredu. Dvojstupňové overenie cez aplikáciu je lepšie ako SMS a najlepšie sú bezpečnostné kľúče, ktoré na falošnej stránke nefungujú. Vysvetľujeme to v článku o dvojstupňovom overení a záložných kódoch. Do Business Managera pridajte aspoň dvoch správcov, aby ste pri strate jedného prístupu neprišli o celú firemnú stránku.
Ako spoznať podvodné e-maily všeobecne, sme zhrnuli v článku Phishing: podvodné e-maily.
Prišiel vám podobný e-mail a nie ste si istí?
Pošlite nám ho, pozrieme sa na hlavičky aj na odkazy a povieme vám, kto ho naozaj poslal. Pomôžeme aj so zabezpečením firemných účtov na sociálnych sieťach a s nastavením pošty, aby sa takéto správy k vám dostávali čo najmenej.
Ozvite sa námOverenie a zdroje. Vychádzame z e-mailu doručeného na info@tiptech.sk 12. 11. 2026 o 8:09. Pôvod sme overili v hlavičkách správy a v hodnotení nášho poštového filtra, údaje o doménach vo verejnom registri domén (RDAP). Cieľovú stránku sme otvorili len na zistenie jej názvu, nič sme do nej nezadávali. Na e-mail sme neodpovedali. Overenie e-mailov a adresy Mety: pomocník Instagramu. Zneužívanie sťažností na autorské práva: Malwarebytes, september 2026. Útoky na firemné účty Mety: Cofense.
Tento článok je súčasťou prehľadu Kybernetická bezpečnosť.
Komentáre a otázky 0
Diskutujeme vecne. Reklamu, odkazy na iné služby, vulgarizmy a osobné útoky nezverejníme. Nezverejňujeme ani príspevky s osobnými údajmi tretích osôb.
Časté otázky
Prišiel mi e-mail od Instagramu, že môj obsah porušuje ochranné známky. Je pravý?
Ako zistím, či e-mail naozaj poslal Instagram?
Z akých adries píše Instagram a Meta?
E-mail prešiel kontrolou SPF aj DKIM. Neznamená to, že je pravý?
Klikol som na odkaz a zadal prihlasovacie údaje. Čo teraz?
Kam taký e-mail nahlásiť?
Potrebujete pomoc s IT?
Postaráme sa o vaše počítače, siete aj bezpečnosť - pre firmy aj domácnosti na Liptove.
Kontaktujte nás