Vydieračský e-mail prišiel aj na schránky, ktoré neexistujú. Rozobrali sme ho na súčiastky
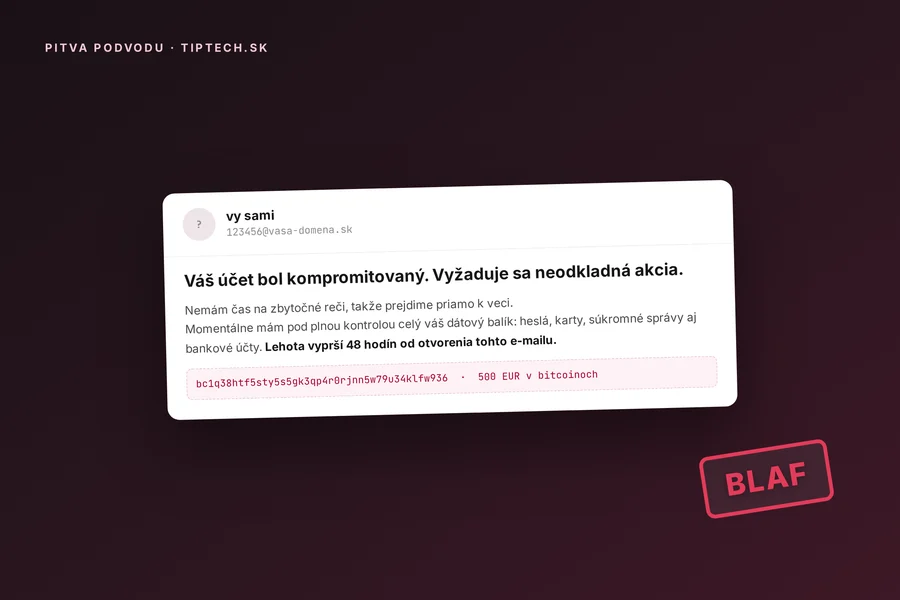
Ilustrácia a rozbory: tiptech.sk podľa skutočného e-mailu zo 14. 10. 2026
Štrnásteho októbra popoludní dorazil na doménu jedného z našich projektov vydieračský e-mail. Samo o sebe nič nové. Zvláštne bolo niečo iné: prišiel naraz na viacero adries, vrátane schránok, ktoré v tej doméne nikdy neexistovali. Jedna z nich bola 123456@, čo nie je adresa, ale náhodné číslo.
Správu sme si otvorili v zdrojovom tvare a prešli riadok po riadku. Vyšlo z toho presne to, čo takýto e-mail potrebuje, aby fungoval, a zároveň všetko, čím sa prezradí. Je to návod, ako si podobnú správu rozobrať sami, aj keď nie ste správca pošty.
Čo v tej správe stojí
Text je po slovensky, bez obvyklých prekladových kiksov a nehovorí o kamere ani o pornografii, ako staršie vlny. Vydierač tvrdí, že má „pod plnou kontrolou celý váš dátový balík”: meno, dátum narodenia, adresu, rodné číslo, občiansky aj vodičský preukaz, prístupy k všetkým e-mailom, sociálnym sieťam, bankovým účtom a údaje o kartách vrátane CVV.
Potom ponúkne dva scenáre. Buď to predá na darknetových fórach, alebo si archív odkúpite za „symbolické kompenzačné výpalné 500 EUR” v bitcoinoch. A pridá vetu, ktorá je pre celý trik kľúčová:
Ani sa nepokúšajte túto správu ignorovať, presne viem, kedy bola otvorená. Lehota vyprší presne 48 hodín od otvorenia tohto e-mailu.
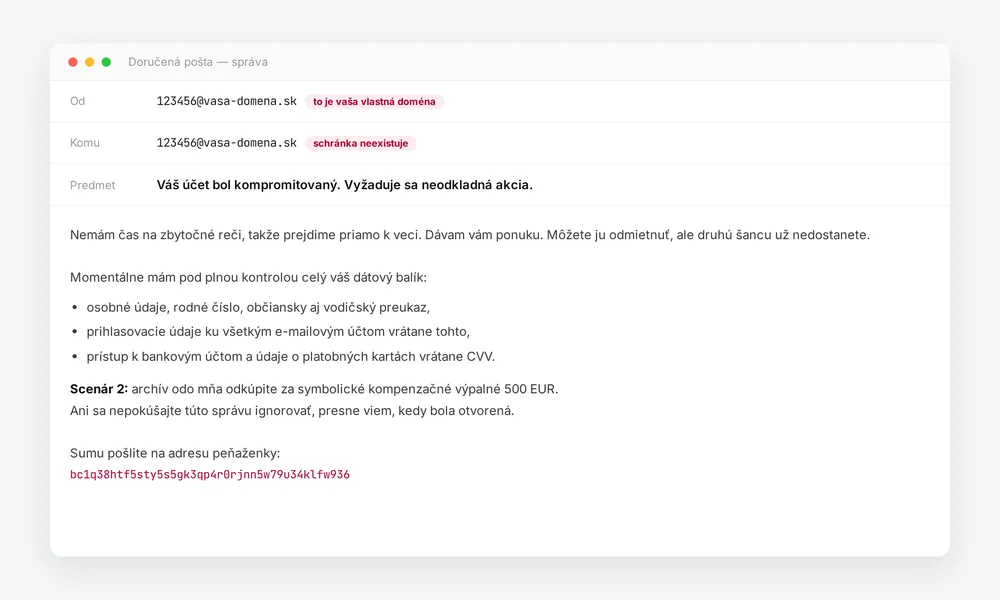
Odosielateľ aj príjemca sú tá istá adresa. Práve to má pôsobiť ako dôkaz, že útočník schránku ovláda. Neovláda.
Prečo prišiel aj na adresy, ktoré neexistujú
Toto je na celom prípade najpraktickejšia časť a väčšina firiem o nej netuší.
Mnohé domény majú zapnuté zberné doručovanie, po anglicky catch-all. Znamená to, že čokoľvek napísané pred zavináčom sa doručí do jednej schránky, aj keď taká adresa nikdy nevznikla. Pôvodne to má dobrý zmysel: zákazník si zle prepíše info ako inof a správa nespadne. V praxi to však znamená, že doména prijme úplne všetko.
Útočníci to vedia a nič nevyhľadávajú. Vezmú zoznam domén, k nim slovník bežných mien a náhodných reťazcov, a rozošlú to na slepo. Doména bez catch-all drvivú väčšinu takých pokusov odmietne už pri doručovaní, pretože adresát neexistuje. Doména so zberným doručovaním ich všetky prijme a uloží. Práve preto vám chodí „na všetko” a kolegovi z inej firmy nie.
Ak vám teda prišlo niečo na adresu, ktorú ste nikdy nevytvorili, nie je to znak prieniku. Je to znak nastavenia vašej domény.
Čo bolo v hlavičkách
Hlavičky sú tá časť správy, ktorú bežne nevidíte a ktorú odosielateľ neovláda. Práve preto sú zaujímavé.
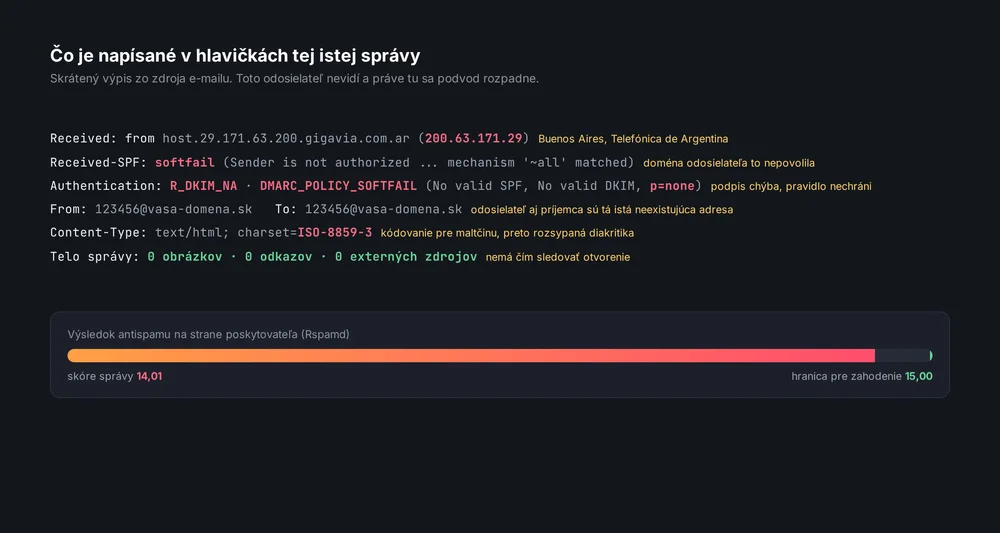
Správa prišla z Argentíny. Prvý server v ceste je adresa 200.63.171.29 s názvom host.29.171.63.200.gigavia.com.ar, teda bežná linka Telefónicy v Buenos Aires. Nie je to hosting ani poštový server, ale obyčajná prípojka. Takto vyzerá odosielanie z infikovaného počítača v botnete, čo potvrdzuje aj to, že adresa je vedená v zozname botnetových IP. Človek, ktorý text písal, s Argentínou nemá nič spoločné, len si prenajal cudzí počítač.
Kontrola odosielateľa zlyhala. Záznam SPF v doméne hovorí, kto smie posielať poštu v jej mene. Výsledok v hlavičke je softfail a za ním poznámka, že odosielateľ autorizovaný nie je. Podpis DKIM chýba úplne a pravidlo DMARC je nastavené na p=none, teda „zisti, ale nerob nič”. Dohromady to znamená, že server podvod rozpoznal a aj tak správu doručil, lebo mu to doména sama dovolila.
Diakritika sa rozsypala. Správa je deklarovaná v kódovaní ISO-8859-3, čo je znaková sada pre maltčinu a esperanto. Slovenské písmená v nej nie sú, takže ich útočník nahradil HTML entitami. V predmete to niektoré programy nezvládnu a namiesto „Váš účet” ukážu zmes znakov. Je to drobnosť, ale spoľahlivý signál, že správu negeneroval človek v bežnom poštovom programe.
A filter ju pustil o vlások. Antispam na strane poskytovateľa dal správe 14,01 bodu, pričom pri 15,00 by ju zahodil. Chýbalo menej než jeden bod. Pomohlo jej, že neobsahovala žiadne odkazy ani prílohy, takže vyzerala ako obyčajný text od kolegu.
Dôkaz, že útočník klame
Celá psychológia tej správy stojí na vete „presne viem, kedy bola otvorená”. Lenže sledovať otvorenie e-mailu sa dá iba jedným spôsobom: vložiť doň niečo, čo sa stiahne z internetu až pri zobrazení. Typicky priehľadný obrázok veľký jeden pixel.
Prešli sme telo správy strojovo. Výsledok: nula obrázkov, nula odkazov, nula externých zdrojov. V tej správe nie je ani jediný prvok, ktorý by vedel komukoľvek oznámiť, že ste ju otvorili. Lehota „48 hodín od otvorenia” teda nikdy nezačne plynúť, lebo nie je čo merať.
To isté platí pre zoznam údajov na začiatku. Nie je tam ani jeden konkrétny detail. Žiadne meno, žiadne skutočné číslo dokladu, žiadna ukážka. Niekto, kto by naozaj mal rodné číslo a sken občianskeho, by ho priložil, pretože presne to by obeť zlomilo. Prázdny zoznam je najlacnejší spôsob, ako vyvolať hrôzu bez toho, aby ste čokoľvek mali.
Koľko na tom zarobil
Bitcoinová peňaženka je v e-maile uvedená otvorene a blockchain je verejný, takže sa to dá overiť každému. Adresu sme skontrolovali v deň rozoslania.
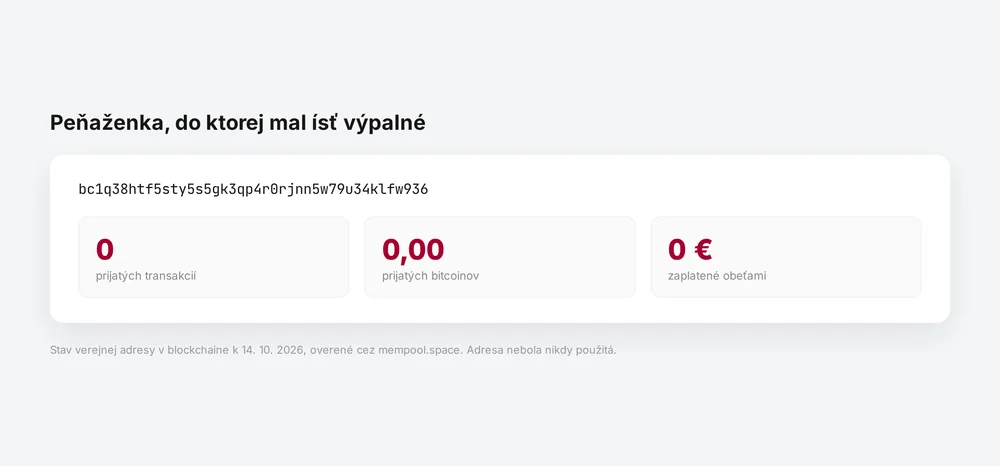
Nula prijatých transakcií, nula bitcoinov. Adresa nebola do toho dňa nikdy použitá. Z tejto konkrétnej vlny teda útočníkovi nezaplatil nikto.
Treba to však čítať triezvo. Kampane sú hromadné a rozosielajú sa na desaťtisíce adries, pričom každá obeť môže dostať inú peňaženku. Pri nákladoch blízkych nule stačí jediná platba, aby sa celé rozosielanie vyplatilo. Preto to neprestáva.
Čo s tým urobiť
Ako príjemca máte prácu na pol minúty: neodpovedať, neplatiť, nič neotvárať, označiť ako spam a zmazať. Odpoveď aj platba potvrdia, že adresa je živá, a kampane začnú chodiť častejšie.
Ako firma máte tri veci, ktoré majú zmysel urobiť dnes:
Zrušte zberné doručovanie, ak ho nepotrebujete. Namiesto neho nechajte presmerovať len tie adresy, ktoré naozaj používate. Objem podobnej pošty klesne skokovo, pretože útočník strieľa naslepo.
Nastavte doméne prísne overovanie. SPF so striktným -all, podpisovanie cez DKIM a DMARC s politikou quarantine alebo reject. Podrobne to rozoberáme v článku o zabezpečení firemného e-mailu cez SPF, DKIM a DMARC. V našom prípade mala doména mäkké ~all a p=none, čo je presne ten stav, pri ktorom podvrhnutá správa prejde.
Povedzte to kolegom skôr, než im to príde. Najdrahšie na týchto e-mailoch nie je výpalné, ale hodina paniky, pri ktorej niekto v dobrej viere mení heslá na nesprávnom mieste alebo zavolá na číslo zo správy. Keď ľudia vedia, že správa chodí a ako vyzerá, nestane sa nič.
Ak si chcete overiť, či do schránky niekto naozaj vošiel, postup aj so screenshotmi sme opísali v článku o vydieračskom e-maile z vlastnej adresy. Ako si overiť podozrivú správu vo všeobecnosti, rozoberá návod na preverenie e-mailu.
Záver
Táto vlna je po slovensky, nehovorí o kamere, ale o dokladoch a kartách, a pýta 500 eur. Pôsobivo vyzerá iba dovtedy, kým sa nepozriete do zdroja správy. Potom z nej ostane e-mail odoslaný z cudzieho počítača v Argentíne, so zlyhanou kontrolou odosielateľa, bez jediného prvku na sledovanie a s peňaženkou, do ktorej nikto nič neposlal. Jediné, čo na vás naozaj má, je vaša e-mailová adresa, a aj tú si pravdepodobne len vyskúšal naslepo.
Chodí vám podozrivá pošta na adresy, ktoré neexistujú?
Skontrolujeme nastavenie vašej domény, vypneme zberné doručovanie a nastavíme SPF, DKIM a DMARC tak, aby nikto nemohol posielať poštu vo vašom mene. Pre domácnosti aj firmy na Liptove, inde na diaľku.
Ozvite sa námOverenie a zdroje. Všetky údaje v článku pochádzajú z e-mailu doručeného 14. 10. 2026 a z verejne dostupných zdrojov: stav bitcoinovej adresy sme overili cez mempool.space, pôvod odosielajúcej IP cez verejné geolokačné a reputačné databázy. Ako polícia a bezpečnostní špecialisti radia pri vydieračských e-mailoch, nájdete na hoax.sk, ktorý tieto kampane dlhodobo sleduje.
Tento článok je súčasťou prehľadu Kybernetická bezpečnosť.
Komentáre a otázky 0
Diskutujeme vecne. Reklamu, odkazy na iné služby, vulgarizmy a osobné útoky nezverejníme. Nezverejňujeme ani príspevky s osobnými údajmi tretích osôb.
Časté otázky
Prišiel mi vydieračský e-mail aj na adresu, ktorá u nás neexistuje. Ako je to možné?
Útočník píše, že presne vie, kedy som e-mail otvoril. Vie to?
Ako e-mail prešiel cez spamový filter, keď je očividne podvodný?
Odosielateľ je moja vlastná adresa. Znamená to, že mi niekto vošiel do schránky?
Koľko ľudí takému vydieraniu zaplatí?
Ako zabránim, aby niekto posielal e-maily v mene našej domény?
Čo mám s takým e-mailom urobiť?
Potrebujete pomoc s IT?
Postaráme sa o vaše počítače, siete aj bezpečnosť - pre firmy aj domácnosti na Liptove.
Kontaktujte nás