„Mám prístup k vašej kamere, zaplaťte 1 250 dolárov“: vydieračský e-mail, ktorý príde z vašej vlastnej adresy
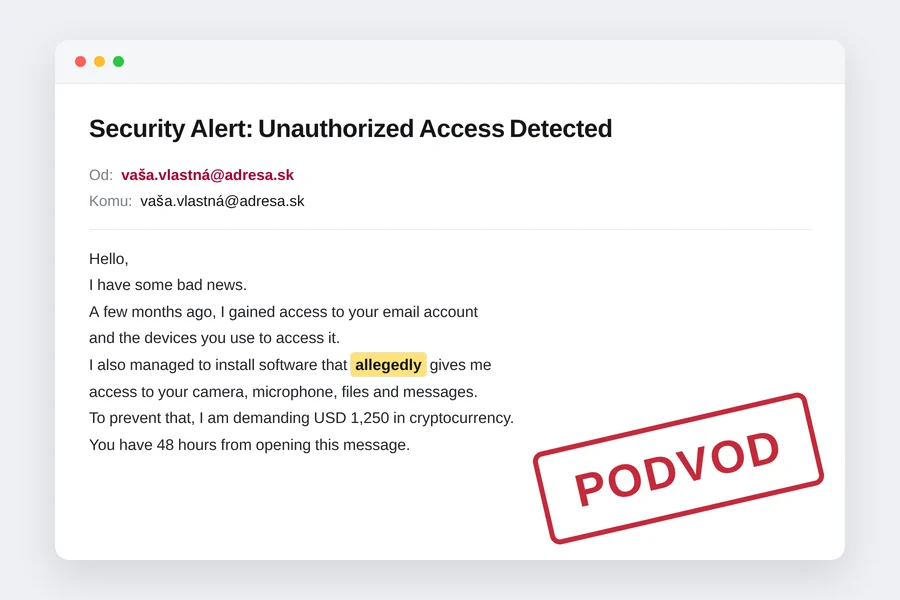
Ilustrácia: tiptech.sk podľa skutočného e-mailu zo 16. 9. 2026
Šestnásteho septembra večer prišiel na jednu z našich firemných adries e-mail s predmetom „Security Alert: Unauthorized Access Detected“. Odosielateľ: tá istá adresa, na ktorú bol doručený. Obsah: neznámy „hacker“ tvrdí, že už mesiace sleduje počítač, kameru a mikrofón, má kompromitujúce nahrávky a chce 1 250 dolárov v bitcoine do 48 hodín. Inak všetko pošle kolegom a rodine.
Ide o jeden z najrozšírenejších podvodov posledných rokov, v angličtine známy ako sextortion scam. Účinný je preto, že správa prichádza „z vašej vlastnej adresy“, čo pôsobí ako dôkaz. Nie je. Ukážeme, ako to funguje, čo sme v hlavičkách e-mailu našli a prečo netreba platiť ani panikáriť.
Ako správa vyzerá
Hello, I have some bad news. A few months ago, I gained access to your email account and the devices you use to access it. Since then, I have been monitoring your online activity. I also managed to install software that allegedly gives me access to your camera, microphone, files, messages, browsing history, and other information. (…) To prevent that, I am demanding USD 1,250 in cryptocurrency. (…) You have 48 hours from opening this message. Do not reply to this email, contact anyone about it, or attempt to investigate the source.
Všimnite si slovo allegedly („údajne“). Autor šablóny ho tam nechal omylom, takže samotný vydierač priznáva, že mu softvér prístup dáva len údajne. V správe je dvakrát, druhý raz v závere: „the information has allegedly already been copied“. Aj to je znak hromadne rozposielanej šablóny.
Trik číslo 1: odosielateľ je vaša vlastná adresa
Toto je jadro celého podvodu. E-mailový protokol je z roku 1982 a pole „Od“ v ňom nikto neoveruje. Odosielajúci server doň napíše, čo chce. Je to ako obálka listu, na ktorú si ako odosielateľa napíšete hocijaké meno. Preto sa v e-maile môže objaviť vaša adresa bez toho, aby sa ktokoľvek do vašej schránky prihlásil.
Odborne sa to volá spoofing odosielateľa. Práve proti nemu existujú technológie SPF, DKIM a DMARC, o ktorých píšeme nižšie.
Čo sme našli v hlavičkách
Každý e-mail má okrem viditeľného textu aj hlavičky, akýsi sprievodný lístok s cestou správy. Tie sa podvrhnúť dajú omnoho ťažšie. V tomto prípade hovoria jasnou rečou:
- Skutočný odosielajúci počítač: správa neprišla z našich serverov ani z nášho poskytovateľa, ale z počítača v Ríme, pripojeného u talianskeho poskytovateľa. S najväčšou pravdepodobnosťou ide o cudzí zavírený počítač v botnete, ktorý rozposiela tisíce takýchto správ bez vedomia majiteľa.
- SPF: softfail. Prijímajúci server si overil, či má tento taliansky počítač povolené posielať poštu v mene našej domény. Nemá. Keďže doména mala v SPF zázname mäkké
~all, kontrola skončila len „mäkkým“ zlyhaním a server správu doručil s poznámkou. - DKIM: žiadny podpis. Pravá pošta z našej domény je digitálne podpísaná. Táto správa podpis nemá.
- Message-ID s vymyslenou doménou
hxcore.ol, ktorá neexistuje. Skutočné poštové programy generujú ID s doménou servera. - Pole „Komu“ obsahuje zobrazené meno
upnito1626mu, náhodný reťazec z rozosielacieho nástroja. Nikto normálny takto adresáta nepomenuje. - Bitcoinová peňaženka z e-mailu: dva dni po doručení mala 0 transakcií a nulový zostatok. Nezaplatil nikto, čo je dobrá správa.
Záver: nikto sa do schránky neprihlásil, žiadny softvér v počítači nie je, žiadne nahrávky neexistujú. Je to hromadný e-mail poslaný naslepo.
Trik číslo 2: strach a časový tlak
Správa spája tri veci, ktoré vypínajú racionálne uvažovanie: hanbu (intímne nahrávky), hrozbu (pošleme to kolegom a rodine) a termín (48 hodín). K tomu pridá príkaz nikomu o tom nehovoriť a nepátrať po zdroji. Presne to je krok, ktorý podvod odhalí, preto ho zakazuje.
Staršie verzie tohto podvodu obsahovali aj skutočné staré heslo obete, získané z niektorého z veľkých únikov dát. To pôsobilo ešte presvedčivejšie. Ak vám príde taká verzia, znamená to len, že vaše heslo bolo v nejakom úniku, nie že máte v počítači špióna. Ako to overiť, píšeme v článku uniklo vám heslo?.
Čo robiť, keď vám takýto e-mail príde
- Neplaťte. Podvodník nič nemá a po platbe sa ozve znova, často s vyššou sumou.
- Neodpovedajte. Odpoveď potvrdí, že adresa je živá a číta ju človek. Ostatné podvody by nasledovali.
- Skontrolujte históriu prihlásení do schránky. V Gmaile je vpravo dole odkaz „Posledná aktivita účtu“, Microsoft má stránku „Nedávna aktivita“, iní poskytovatelia to majú v nastaveniach účtu. Ak tam nie sú cudzie zariadenia ani krajiny, nikto sa neprihlásil.
- Zmeňte heslo a zapnite dvojfaktorové overenie, ak ho ešte nemáte. Nie preto, že by bol účet napadnutý, ale preto, že je to dobrá príležitosť. Pomôže správca hesiel.
- Označte správu ako spam a zmažte ju. Filter sa naučí ďalšie podobné správy zachytiť.
- Ak správa obsahuje vaše skutočné heslo, ktoré ešte niekde používate, zmeňte ho všade.
Ak máte pochybnosti, celý zdroj správy môžete vložiť do nášho detektora podvodných e-mailov. Beží len vo vašom prehliadači a upozorní na podvrhnutého odosielateľa, hrozby aj žiadosť o platbu.
Pre firmy: prečo správa prešla a ako to zastaviť
Tento e-mail sa dostal do schránky preto, že doména nemala striktné overovanie odosielateľa. Zopakujeme si tri technológie, ktoré podvrhnutú poštu zastavia:
| Technológia | Čo robí | Ako má byť nastavená |
|---|---|---|
| SPF | Zoznam serverov, ktoré smú posielať poštu v mene domény | Končiť na -all (striktne), nie ~all |
| DKIM | Digitálny podpis každej odoslanej správy | Zapnutý u poskytovateľa pošty, kľúč v DNS |
| DMARC | Povie prijímajúcim serverom, čo robiť s poštou, ktorá SPF ani DKIM neprešla | p=quarantine alebo p=reject, nie p=none |
S ~all a p=none server podvrhnutú správu doručí a nanajvýš ju označí. S -all a p=reject ju odmietne skôr, než ju uvidíte. Zmena sú tri DNS záznamy, ale treba ju spraviť správne, inak si zablokujete vlastný newsletter alebo faktúry z účtovného systému. Podrobný návod máme v článku zabezpečenie firemného e-mailu: SPF, DKIM a DMARC.
Bonus pre firmy: keď vydieračský e-mail príde zamestnancovi, ktorý netuší, ako spoofing funguje, dokáže vyvolať skutočnú paniku a niekedy aj platbu z firemných peňazí. Krátke školenie tímu a jasné pravidlo „vydieranie hlásiš IT, neplatíš“ stojí menej než jeden takýto incident.
Prečo tento podvod stále funguje
Rozoslať milión e-mailov stojí podvodníka takmer nič. Ak zaplatí jeden z desaťtisíc, zarobí. Preto sa tieto správy vracajú v nových variantoch: raz s heslom z úniku, raz s vašou vlastnou adresou, inokedy s fotkou vášho domu zo Street View. Princíp je vždy rovnaký: žiadny dôkaz, veľký strach, krátky termín, kryptomena.
Podobné mechanizmy rozoberáme v článkoch phishing a podvodné e-maily, ako overiť podozrivý e-mail a v prípade dvoch e-mailov od Apple, z ktorých jeden bol podvod.
Záver
E-mail „z vašej vlastnej adresy“ s hrozbou zverejnenia nahrávok je hromadný podvod. Adresa odosielateľa sa dá podvrhnúť, hlavičky ukázali cudzí počítač v Taliansku, správa nemá podpis ani jediný konkrétny dôkaz a bitcoinová peňaženka ostala prázdna. Neplaťte, neodpovedajte, skontrolujte históriu prihlásení, zmeňte heslo a zapnite dvojfaktorové overenie. A ak spravujete firemnú doménu, nastavte SPF, DKIM a DMARC tak, aby takéto správy skončili ešte pred schránkou.
Chodia vám podvodné alebo vydieračské e-maily?
Preveríme správu, skontrolujeme zariadenia a účty a nastavíme SPF, DKIM a DMARC pre vašu doménu, aby podvrhnutá pošta neprešla. Pre domácnosti aj firmy.
Chcem pomocTento článok je súčasťou prehľadu Kybernetická bezpečnosť.
Časté otázky
Prišiel mi e-mail z mojej vlastnej adresy, že ma niekto hackol. Je to pravda?
Ako zistím, či mi naozaj niekto nevošiel do e-mailu?
Vydierač píše, že má nahrávky z mojej kamery. Môže ich mať?
Mám zaplatiť, aby som mal pokoj?
Prečo taký e-mail prešiel cez spamový filter?
Ako zabrániť tomu, aby niekto posielal e-maily v mene mojej domény?
Potrebujete pomoc s IT?
Postaráme sa o vaše počítače, siete aj bezpečnosť - pre firmy aj domácnosti na Liptove.
Kontaktujte nás